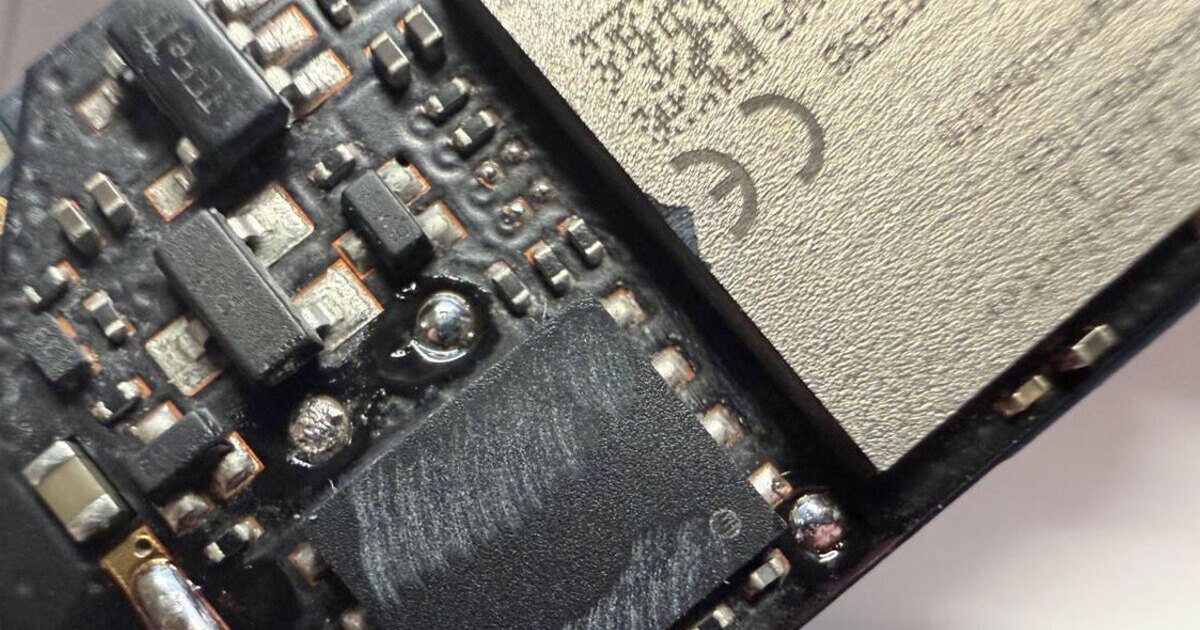
Un’operazione di rapina perfetta ha visto sparire quasi 90 milioni di dollari da wallet Ledger, dispositivi considerati tra i più sicuri per la gestione delle criptovalute. L’episodio, che ha colpito soprattutto utenti del Sud-est asiatico, ha messo in luce una falla critica nel sistema di sicurezza di questi dispositivi, sfruttata attraverso un’ingegneria malvagia nascosta all’interno dei dispositivi stessi.
La scatola perfetta e il rivenditore inatteso
La rapina ha avuto inizio con una scatola apparentemente inattaccabile, acquistata da CryptoBilis, negozio noto nel mondo crypto per la sua affidabilità e per la vendita di dispositivi come Ledger, Trezor e SafePal. Il negozio, originario della Malesia, era autorizzato da Ledger a vendere i dispositivi in Malesia, Indonesia e Filippine. Tuttavia, nel marzo di quest’anno, il negozio ha cambiato proprietà, passando a un individuo cinese, senza alcun avviso ai clienti o ai partner. La situazione ha lasciato gli utenti allibiti: da una parte c’è chi parla di un’azienda venduta a dei criminali, dall’altra c’è chi fa notare l’evidente leggerezza degli ex proprietari, visto che nemmeno i marchi partner erano stati avvisati.
Una scheda nascosta e un’intercettazione fatta in tempo
Un’analisi dettagliata ha rivelato che i dispositivi Ledger venduti da CryptoBilis erano equipaggiati con una scheda nascosta sotto lo schermo, che ha intercettato le ventiquattro parole di backup necessarie per accedere al portafoglio. Questa scheda, dotata di modulo LTE, eSIM e antenna, ha inviato i dati a un server esterno tramite rete mobile, senza alcun intervento diretto sul Secure Element, il cuore della sicurezza del dispositivo. La tecnologia utilizzata è semplice ma efficace: il sistema non ha mai rilevato l’intrusione, poiché non ha tentato di violare il Secure Element né di accedere alle comunicazioni tra il chip e il Secure Element. Dopo poche ore di caos, centinaia di utenti hanno visto sparire i risparmi di una vita, con fondi prelevati da Bitcoin, Ethereum, Tron e altre blockchain e dirottati verso un numero ristretto di indirizzi. Gli analisti stimano che siano spariti 92,9 milioni di dollari, con 311 wallet coinvolti su cinque blockchain.
Per tranquillizzare gli acquirenti in tutto il mondo, Ledger ha precisato che non ha registrato alcuna compromissione della propria infrastrutura e che i fondi persi sembrano limitati ai dispositivi venduti da quel canale. Tuttavia, la situazione rimane complessa, con l’incertezza su chi abbia effettivamente compromesso i dispositivi e se il nuovo proprietario di CryptoBilis sia stato coinvolto. La questione solleva preoccupazioni significative: chi si può fidare dei rivenditori, o si deve sempre comprare direttamente dal produttore?
Il sistema di sicurezza dei wallet Ledger è stato progettato per proteggere la parte “compute” e, in questo caso, il firmware non ha mai rilevato l’intrusione, poiché l’impianto reagisce solo quando lo schermo si aggiorna. Il controllo di integrità del dispositivo è passato senza problemi, poiché il chip è quello vero e nessuno ha provato ad accedere al Secure Element. La situazione rimane in sospeso, con l’indagine in corso e l’incertezza su chi abbia effettivamente compromesso i dispositivi. La rapina ha messo in luce una falla critica nel sistema di sicurezza, che potrebbe essere stata sfruttata attraverso un’ingegneria malvagia nascosta all’interno dei dispositivi stessi.