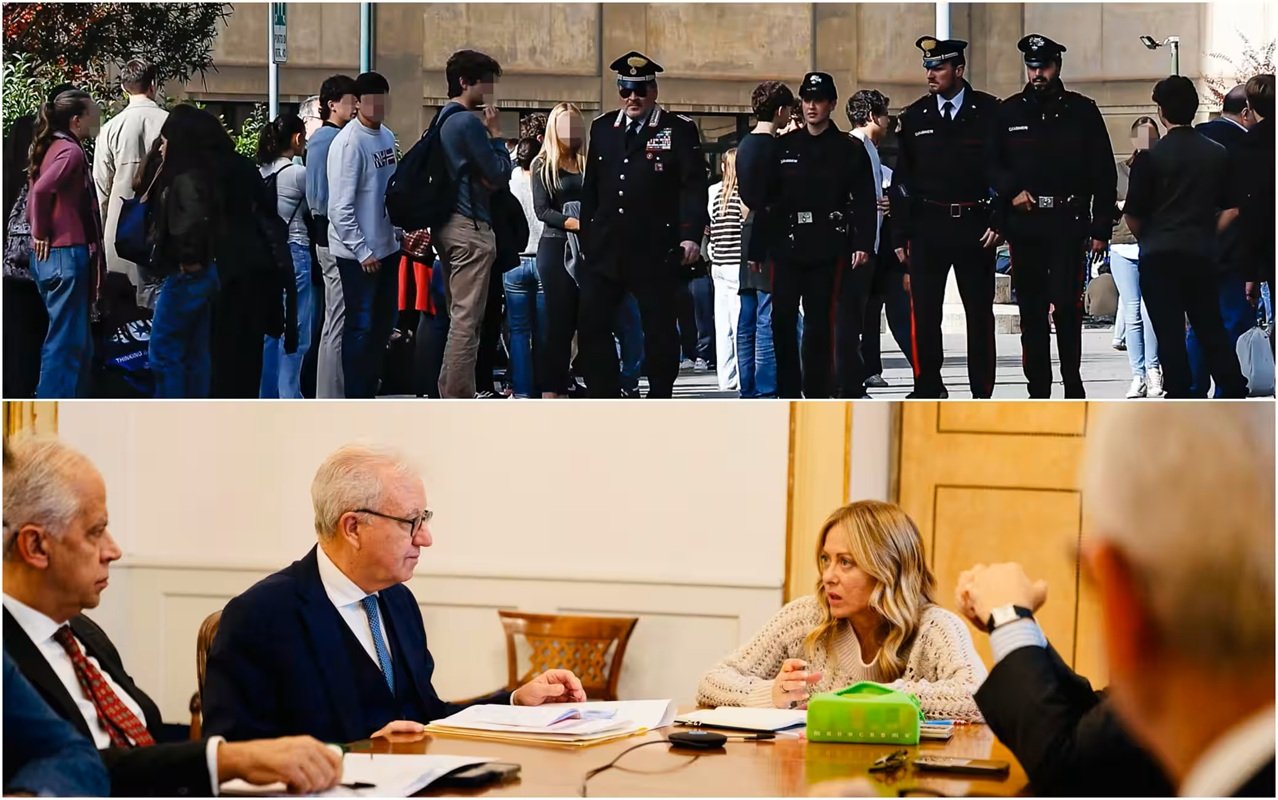
Il governo italiano ha reagito all’allarme bomba che ha colpito 6mila scuole, con un piano di monitoraggio e simulazioni di crisi per evitare paralisi dei trasporti e garantire la continuità dell’istruzione. L’evento, scatenato da una mail di origine sconosciuta attribuita a un gruppo hacker, ha suscitato panico tra genitori, studenti e personale scolastico. La strategia di risposta, annunciata durante una war room, prevede l’incremento del controllo sul dark web e l’installazione di filtri anti-spam sui server pubblici. L’ipotesi di una guerra ibrida e cognitiva, volta a provocare il panico nella popolazione, è stata sottolineata da fonti militari della NATO.
La strategia «Al lupo, al lupo» e i falsi allarmi
Le ipotesi di una strategia «al lupo, al lupo», che prevede l’uso di falsi allarmi per abituare la popolazione a reazioni rapide, sono state avanzate da analisti. L’email di Andropov, che ha portato all’evacuazione di 6mila scuole, potrebbe essere solo l’inizio di un piano più ampio. La premier Giorgia Meloni ha espresso preoccupazione e ha deciso di continuare a evacuare in caso di nuovi allarmi, pur sottolineando che non esiste un pericolo concreto. Il vicepremier Matteo Salvini ha informato che il Mit ha già effettuato simulazioni per evitare la paralisi dei trasporti su rotaia.
Le origini del messaggio, attribuito a un gruppo hacker chiamato «Vilayat di Misoginistan», sono state indagate. L’indirizzo utilizzato è collegato all’università Da-Yeh a Dacun, in Taiwan, e il nome sembra una crasi tra Yuri Andropov e Mikhail Gorbaciov. L’account è stato compromesso dall’inizio dell’anno e utilizzato con Proton, un programma per l’anonimizzazione del mittente. Le mail sono state inviate in diversi Paesi, tra cui Irlanda, Ungheria, Serbia e Gran Bretagna, con un focus su scuole e istituzioni.
La pressione ibrida e i rischi per l’Italia
La NATO ha segnalato che nei prossimi mesi la Russia potrebbe aumentare la pressione ibrida, in particolare lungo il fianco orientale dell’Europa e nei Paesi che forniscono aiuti all’Ucraina, come l’Italia. L’attacco ha suscitato preoccupazioni per la sicurezza informatica, con l’attenzione su strutture come stazioni, ospedali e università. L’indagine della procura di Milano è in corso per chiarire i responsabili. Le difese non aggiornate e i nuovi bersagli sono un tema di preoccupazione. L’indagine ha rivelato che molte aziende hanno sistemi fisici comandati da internet, con difese non adeguate. L’obiettivo potrebbe essere 100 acciaierie, industrie chimiche e aziende alimentari in un colpo solo. Le banche e assicurazioni più grandi sono considerate al sicuro, ma le strutture di livello inferiore potrebbero essere più vulnerabili. I militari hanno sottolineato che si tratta di piani preparati da anni, con reclutamento di gruppi di copertura.
Tuttavia, il vero problema rimane la mancanza di una normativa in grado di far vincere la «guerra». Il governo Meloni ha deciso di alzare il livello di monitoraggio sul dark web e di rafforzare l’agenzia della cybersicurezza, anche se il piano è stato parcheggiato da un anno in Senato. L’attenzione si concentra ora su una strategia di difesa più efficace, in vista di possibili attacchi futuri.